
【政策】経済産業省:太陽光・蓄電池の通信機器にJC-STAR取得を要件化、2027年から段階導入し電力分野のAI脅威対策も強化
2026.10.23


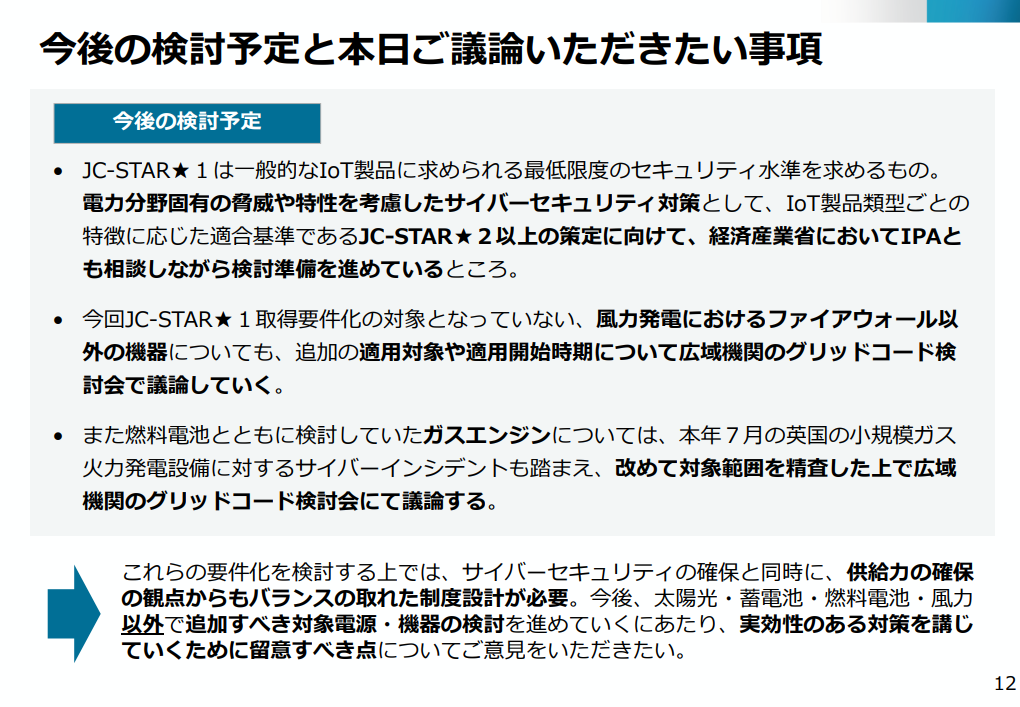
経済産業省・資源エネルギー庁は10月19日、産業サイバーセキュリティ研究会の電力サブワーキンググループで、分散型電源の系統接続におけるサイバーセキュリティ対策と今後の制度整備の方針を示した。
太陽光発電や蓄電池の普及に伴い、遠隔監視装置や制御機器を経由した不正侵入が電力の安定供給を脅かす懸念が高まっている。国内でも太陽光発電の監視装置の脆弱性がサイバー攻撃の踏み台に悪用された事案が発生した。現在、出力50kW以上の事業用電気工作物にはサイバーセキュリティ確保の義務がある一方、小規模太陽光発電設備には専用の明確な技術基準が整備されていない。
こうした状況を踏まえ、系統連系ルールを改定し、IoT製品の最低限のセキュリティ水準を示す「JC-STAR★1」の取得を要件化する。太陽光発電と蓄電池は特別高圧・高圧で2027年4月、低圧で同年10月から適用し、風力発電は2027年4月、燃料電池は2028年4月からの導入を予定する。
太陽光・蓄電池ではゲートウェイに加え、IP通信機能を備えたパワーコンディショナー(PCS)、蓄電池管理システム(BMS)、エネルギー管理システム(EMS)、遠隔監視装置など個々の機器が対象となる。インターネットに直接接続していない機器や、IP通信機能を使用する予定がない機器も、機能を備えていれば対象に含む。
一方、IP通信機能を持たない機器は対象外。適用は原則として施行日以降に一般送配電事業者が契約申込みを受け付けた案件からで、既存設備に一律に遡及しない。ただし、既設設備への蓄電池増設や機器更新では新たに導入する対象機器に取得を求め、FIP移行や卒FITのみで設備変更がなければ交換は不要とする。
故障時の機器交換が事業継続に過度な負担を及ぼす場合は、代替対策や交換計画を示し、送配電事業者の了承を得ることで一時的な猶予を認める。風力の対象は現段階ではゲートウェイのファイアウォールなどに限定する。
同日の資料では、高性能AIの進化に伴う新たなサイバー脅威への対応も取り上げた。ソフトウエアの脆弱性を数分から数時間で発見できるAIの登場により、問題の早期発見や修正が進む一方、攻撃者が悪用すれば電力制御システムへの侵入リスクが拡大する可能性もある。
経産省は電力事業者に対し、サイバーセキュリティを経営課題として扱い、経営層が対策予算や人材を確保するよう要請。修正プログラム(パッチ)の迅速な適用、ネットワーク内部の通信も継続的に検証する「ゼロトラスト」への移行、多要素認証や常時監視の強化、委託先を含めたサプライチェーン管理などを求めている。
AIによって脆弱性の発見件数が増えれば、パッチの影響調査や更新作業も増えるため、重要度に応じた優先順位付けと保守体制の整備が課題となる。2026年10月1日に施行されたサイバー対処能力強化法と関連法に基づき、電力分野の基幹インフラ事業者49社には一定の電子計算機の届出やインシデント情報の報告などが求められる。
今後は電力分野固有のリスクを踏まえ、JC-STAR★2以上の基準整備や対象機器・電源種の拡大を検討する。系統連系技術要件ガイドラインを2026年内に改定し、各一般送配電事業者が年度内に関連規定の認可を申請する計画。機器メーカーや発電事業者には、適用開始時期と対象範囲を踏まえた製品選定・更新計画への対応が求められる。
【出典】
▷第20回産業サイバーセキュリティ研究会ワーキンググループ1(制度・技術・標準化)電力サブワーキンググループ(METI/経済産業省)
※本記事は一次情報をもとに生成AIを活用した要約です。詳細は公表資料をご確認ください。
※掲載画像は公表資料またはホームページからの引用です。